Audit cybersécurité en Essonne : transformez les failles en priorités d’action
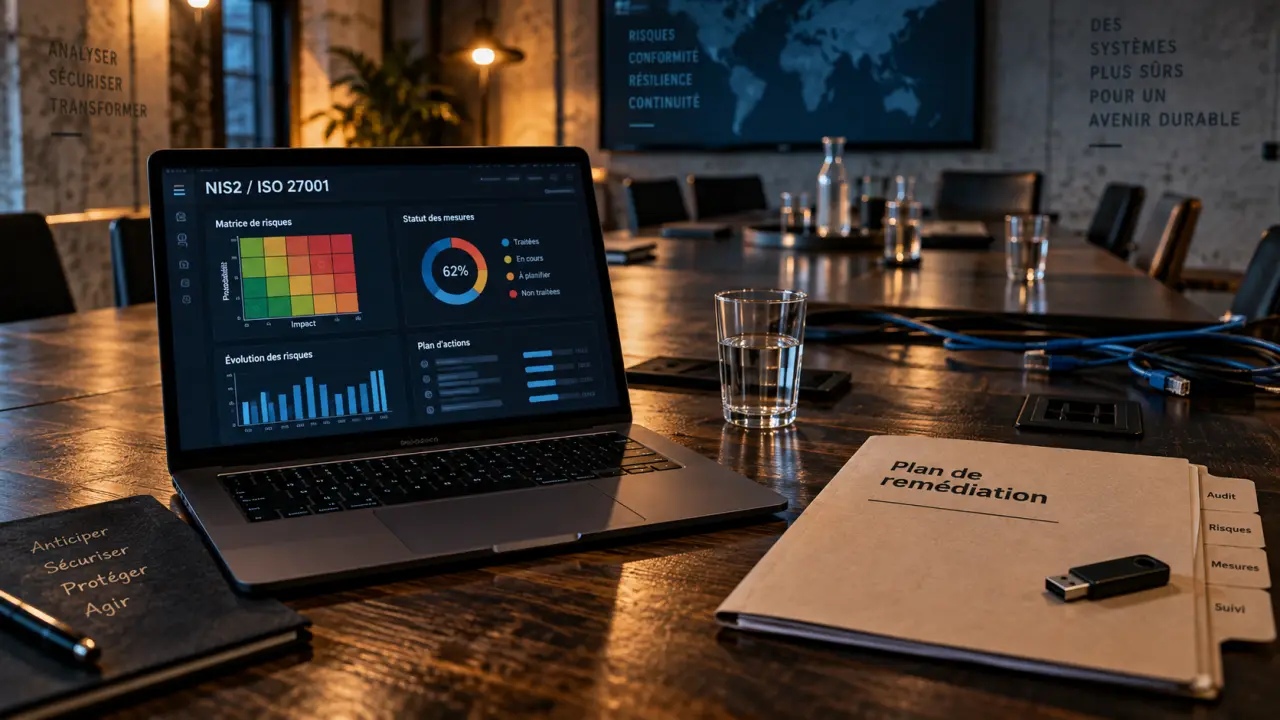
Un audit cybersécurité en Essonne identifie les faiblesses réellement exploitables de votre système d’information et les traduit en décisions concrètes pour la direction et les équipes IT. Pour une PME, une ETI, une collectivité ou une organisation multisite, l’objectif est de protéger l’activité, les données et les accès sans perturber l’exploitation.
Un diagnostic utile relie chaque faille à son impact métier
Un audit de sécurité informatique examine votre exposition aux risques : ransomware, compromission de messagerie, accès administrateur trop ouverts, fuite de données, indisponibilité d’une application métier ou sauvegardes impossibles à restaurer. Il fournit une vision objectivée de la maturité cyber et du risque résiduel.
Cette démarche prend tout son sens avant une migration cloud, un renouvellement de cyberassurance, une échéance de conformité, une certification ISO 27001 ou après un incident. Elle aide aussi les organisations sans RSSI dédié à arbitrer entre les investissements urgents et les améliorations à planifier. La direction dispose ainsi d’éléments concrets pour relier une vulnérabilité à un risque financier, opérationnel ou réglementaire.
Ce qui entre dans le périmètre
Le périmètre est défini selon vos priorités. Il peut couvrir le réseau, les postes de travail, les serveurs, les accès distants, les identités, les comptes à privilèges, les applications métier, la messagerie, le cloud et les sauvegardes. Les contrôles portent notamment sur les configurations, les droits, la segmentation réseau, l’authentification multifacteur, la journalisation, l’exposition publique et la capacité de réponse à incident.
Les fournisseurs, logiciels SaaS, connexions partenaires et comptes tiers méritent une attention spécifique. Ils créent souvent une zone intermédiaire entre le SI interne et l’extérieur, tout en donnant accès à des données ou à des processus critiques. Leur niveau de sécurité et les règles d’habilitation doivent donc apparaître dans la cartographie des risques.
Audit, scan, pentest : choisir le bon niveau d’investigation
Ces prestations sont complémentaires, mais elles ne produisent ni les mêmes preuves ni les mêmes décisions. Un devis pertinent doit préciser la méthode, les limites de test, les actifs visés et les règles de non-perturbation de l’activité. Le choix dépend de la question posée : obtenir une vue globale, repérer des vulnérabilités connues, éprouver un scénario d’attaque ou mesurer un écart réglementaire.
| Approche | Objectif principal | Résultat attendu |
|---|---|---|
| Audit de sécurité | Évaluer les protections techniques et organisationnelles | Cartographie des risques et priorités de correction |
| Analyse de vulnérabilités | Détecter des failles connues sur un périmètre défini | Liste qualifiée de vulnérabilités à vérifier |
| Test d’intrusion | Mesurer ce qu’un attaquant pourrait réellement exploiter | Scénarios d’attaque et preuves encadrées |
| Audit de conformité | Mesurer les écarts face à un référentiel | Plan de mise en conformité documenté |
Un scan automatisé ne remplace pas l’analyse d’un expert. Il peut signaler de faux positifs et ne comprend ni votre processus de facturation, ni vos dépendances métier, ni la criticité d’un arrêt de production. À l’inverse, un pentest doit être formellement autorisé, cadré et planifié. Il mesure l’exploitabilité d’un périmètre défini, mais ne constitue pas un audit global à lui seul.
Une mission bien conduite protège l’activité pendant les contrôles
Un prestataire intervenant en Essonne, notamment à Évry-Courcouronnes, Massy, Saclay, Palaiseau ou Corbeil-Essonnes, peut combiner ateliers sur site et analyses à distance. La proximité facilite la visite des locaux et les échanges avec la DSI, le DPO, l’infogérant et les responsables métiers. Elle ne doit toutefois pas primer sur la compétence technique, la qualité des livrables et la capacité à accompagner la remédiation.
Cadrer avant de tester
La mission commence par un inventaire des actifs critiques, des objectifs et des contraintes d’exploitation. L’équipe d’audit définit les plages d’intervention, les adresses ou applications exclues, les personnes à contacter en cas d’alerte et les niveaux d’accès temporaires nécessaires. Les accès fournis doivent rester limités et tracés, puis être retirés à la clôture de la mission.
La collecte de preuves mérite le même soin que les tests eux-mêmes. Un fichier de configuration, une exportation d’annuaire ou une capture de journal peuvent révéler davantage qu’une vulnérabilité isolée. Le prestataire doit donc chiffrer les échanges, limiter les copies, définir la durée de conservation et organiser la restitution ou la destruction des éléments sensibles. Ces précautions évitent qu’un audit destiné à réduire l’exposition ne crée, par sa logistique, une nouvelle surface de fuite.
Qualifier, prioriser, restituer
Les constats sont croisés avec leur exploitabilité et leur impact métier : arrêt de service, accès à des données sensibles, fraude, risque réglementaire ou atteinte à la continuité. Une faiblesse technique n’a pas la même urgence selon qu’elle concerne un poste isolé ou un compte administrateur donnant accès à l’ensemble du SI. Cette lecture permet de distinguer la criticité technique de la priorité opérationnelle.
La restitution doit réunir la direction et les équipes opérationnelles. Elle transforme les résultats en un plan d’action priorisé : correction immédiate, projet à planifier, évolution de procédure ou acceptation temporaire d’un risque documenté. Le rapport doit permettre de comprendre la preuve observée, l’impact possible, le responsable de l’action et le critère qui validera sa résolution.
NIS2, ISO 27001 et RGPD : obtenir des preuves, pas seulement un discours
Un audit peut intégrer une revue de conformité NIS2, ISO 27001 et RGPD. Il ne délivre pas automatiquement une certification et ne remplace pas les responsabilités juridiques de l’organisation. Il permet toutefois de mesurer les écarts, de rassembler des éléments de preuve et de construire une trajectoire réaliste.
- NIS2 : gouvernance, gestion des risques, réponse à incident, continuité et sécurité de la chaîne de fournisseurs.
- ISO 27001 : politiques, gestion des actifs, contrôle des accès, analyse des risques et amélioration continue.
- RGPD : protection des données personnelles, habilitations, traçabilité, sous-traitants et mesures de sécurité adaptées.
- Cyberassurance : vérification des exigences demandées par l’assureur, comme la MFA, les sauvegardes, les procédures et la protection des postes.
Le niveau de contrôle doit rester proportionné à la taille de l’organisation, à ses obligations et à la sensibilité de ses données. La direction doit pouvoir comprendre les écarts, leur risque financier ou opérationnel et les ressources nécessaires pour les réduire. Les preuves documentaires servent alors à suivre les décisions, pas uniquement à préparer un contrôle.
Comparer les prestataires et préparer la suite de l’audit
Le prix et le délai dépendent du nombre de sites, d’utilisateurs, d’actifs, de solutions cloud, d’applications, de référentiels à couvrir et de la profondeur des tests. Méfiez-vous d’un montant annoncé sans périmètre explicite : deux offres intitulées « audit cybersécurité » peuvent recouvrir des réalités très différentes. Demandez aussi le délai de restitution et les conditions nécessaires au démarrage.
Les critères qui rendent un devis comparable
- Le périmètre exact, les exclusions et les prérequis côté client.
- La part d’analyse manuelle, les entretiens et les tests autorisés.
- La méthode de classement des risques et la prise en compte de l’impact métier.
- Les livrables : synthèse direction, rapport technique, matrice de risques, preuves et feuille de route.
- Les mesures de confidentialité appliquées aux accès et aux données collectées.
- La capacité à aider aux corrections, à former les utilisateurs et à contrôler la remédiation.
Demandez un plan de remédiation avec un responsable, une échéance, un effort estimatif et un critère de validation pour chaque action. Les 3 à 5 priorités les plus urgentes peuvent être regroupées dans une feuille de route à 90 jours. Les chantiers structurels, comme la refonte des identités ou des sauvegardes, suivent un calendrier distinct et doivent être associés à des ressources identifiées.
Après les corrections, un contrôle ciblé vérifie que la faille est effectivement traitée et que le risque n’a pas été déplacé. Cette étape peut être complétée par de la supervision, de la sensibilisation au phishing ou une revue périodique. Elle transforme l’audit en progrès mesurable plutôt qu’en rapport archivé. Pour solliciter un prestataire, préparez la liste de vos sites, applications critiques, fournisseurs IT, objectifs de conformité et contraintes de disponibilité. L’échange initial sera plus précis et la proposition mieux dimensionnée.

- Audit cybersécurité en Essonne : transformez les failles en priorités d’action - 28 septembre 2026
- Conseil en gestion d’entreprise dans le Loiret : 4 repères pour décider avec méthode - 27 septembre 2026
- Formation en management numérique en PACA : stratégie digitale ou expertise technique ? - 26 septembre 2026
Articles qui pourraient vous intéresser :
 Records Management : 4 piliers pour transformer vos archives en actifs stratégiques
 Audit informatique : 4 zones de risques qui paralysent votre activité
 Audit accessibilité : 106 critères et méthode pour une conformité RGAA réussie
 Infrastructure as a Service (IaaS) : le guide pour externaliser vos serveurs sans perdre le contrôle