Cabinet conseil RGPD : prestations, choix et devis
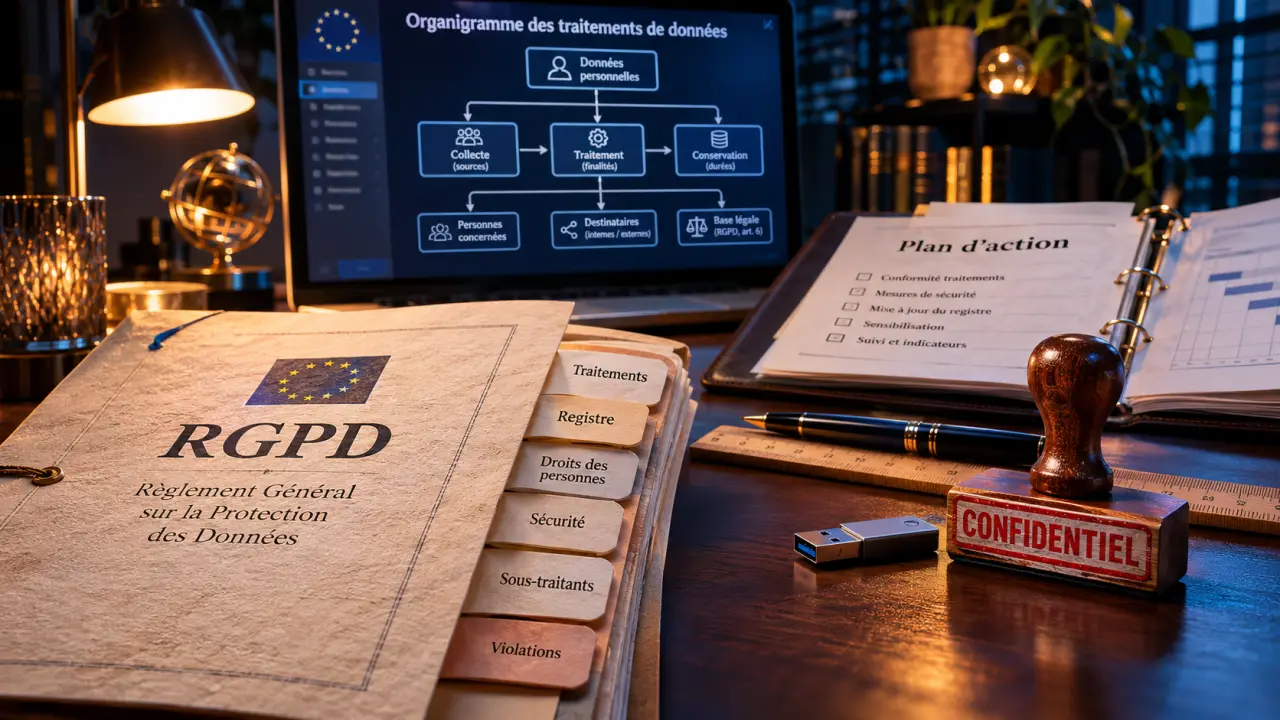
Un cabinet conseil RGPD vous aide à identifier vos traitements de données personnelles, à corriger les écarts et à organiser le suivi de votre conformité. Selon vos besoins, il peut réaliser un audit ponctuel, accompagner un projet ou intervenir comme délégué à la protection des données externe.
Pour choisir le bon prestataire, regardez au-delà de la seule production de documents : privilégiez une méthode claire, des compétences juridiques et techniques adaptées à votre activité et un plan d’action dont les responsabilités sont définies.
Pourquoi faire appel à un cabinet de conseil RGPD ?
Le règlement général sur la protection des données concerne les organismes qui traitent des données personnelles : coordonnées de clients, dossiers de salariés, candidatures ou informations de santé, par exemple. Une petite structure peut avoir peu de ressources à consacrer au sujet. Une organisation plus grande doit souvent coordonner plusieurs services, logiciels et prestataires.
Le cabinet apporte une méthode et des compétences complémentaires. Il aide à distinguer les actions urgentes des améliorations à programmer, à documenter les décisions et à intégrer la protection des données dans les projets. Son intervention peut aussi révéler des accès trop larges, des données conservées inutilement ou des contrats de sous-traitance incomplets.
Le recours à un consultant ne transfère pas automatiquement votre responsabilité. Le responsable de traitement reste notamment chargé de décider des finalités et des moyens des traitements et de pouvoir démontrer sa conformité.
Quelles prestations attendre d’un cabinet RGPD ?
Auditer les pratiques et cartographier les traitements
L’audit commence par des échanges avec les personnes qui utilisent ou administrent les données : direction, RH, informatique, marketing ou responsables métier. Le consultant examine les documents existants, les outils et les pratiques réelles. Il confronte ensuite ces éléments aux exigences applicables.
La cartographie décrit les traitements : recrutement, gestion de la clientèle, paie ou suivi des demandes, par exemple. Pour chacun, le cabinet analyse notamment :
- la finalité : pourquoi les données sont utilisées ;
- la base légale : ce qui autorise le traitement, comme l’exécution d’un contrat ou une obligation légale ;
- les personnes et les catégories de données concernées ;
- les destinataires, les sous-traitants et les éventuels transferts hors de l’Espace économique européen ;
- les durées de conservation et les mesures de sécurité.
Un audit de conformité cherche les écarts à corriger. Un audit de maturité examine aussi la façon dont l’organisation pilote ses pratiques. Les deux approches peuvent être combinées.
Produire les documents et un plan d’action
Le registre des activités de traitement rassemble une partie des informations sur les traitements. Le cabinet peut le créer ou le compléter avec vos équipes. Il peut aussi préparer des mentions d’information, des procédures et des clauses à intégrer aux contrats avec les sous-traitants.
Le livrable le plus utile est un plan d’action priorisé : chaque mesure doit avoir un responsable, une échéance et un moyen de suivre son avancement. Par exemple, limiter l’accès aux dossiers RH peut passer avant la refonte d’une procédure déjà appliquée mais mal documentée.
| Livrable | Utilité | Contribution de votre équipe |
|---|---|---|
| Registre des traitements | Décrire les usages de données et leurs caractéristiques | Expliquer les pratiques et signaler les changements |
| Rapport d’audit | Identifier les écarts et les risques | Fournir les documents et les accès convenus |
| Plan d’action | Prioriser les corrections et attribuer les tâches | Arbitrer les moyens et réaliser les actions internes |
| Procédures et mentions | Informer les personnes et organiser les réponses | Valider puis appliquer les documents |
| AIPD, si nécessaire | Étudier les risques élevés d’un traitement | Décrire le projet et décider des mesures à mettre en œuvre |
Analyser les projets et les risques élevés
Une analyse d’impact relative à la protection des données, ou AIPD, est obligatoire si une catégorie de traitement risque de porter gravement atteinte aux droits et aux libertés des personnes. Elle décrit le traitement, examine sa nécessité et sa proportionnalité, puis évalue les risques et les mesures prévues pour les réduire.
Le cabinet peut également intervenir avant le lancement d’un outil ou d’un service. Cette approche, dite privacy by design, consiste à intégrer la protection des données dès la conception : limiter les champs collectés, définir les accès et prévoir la suppression des données dès le paramétrage.
Audit, conseil régulier ou DPO externe : quelle formule choisir ?
| Formule | Quand la choisir ? | Résultat attendu |
|---|---|---|
| Audit ponctuel | Vous voulez connaître votre situation ou actualiser un diagnostic | État des lieux et priorités d’action |
| Accompagnement projet | Vous déployez un logiciel ou un traitement précis | Analyse des risques et mesures adaptées au projet |
| Conseil récurrent | Votre équipe pilote le RGPD mais a besoin d’un appui régulier | Réponses aux questions, suivi et actualisation des documents |
| DPO externe | Vous souhaitez confier la fonction de délégué à un intervenant extérieur | Conseil, contrôle et rôle de point de contact dans le cadre de sa mission |
Le DPO informe et conseille l’organisme, contrôle le respect des règles de protection des données et constitue un point de contact pour la CNIL et les personnes concernées. Il peut être interne ou externe. Sa désignation est obligatoire notamment pour les autorités et organismes publics, ainsi que pour certaines activités principales impliquant un suivi régulier et systématique à grande échelle ou le traitement à grande échelle de données sensibles.
Un DPO externe apporte une compétence disponible sans créer nécessairement un poste dédié. Cela ne dispense pas de nommer des interlocuteurs internes, de lui donner accès aux informations utiles et de préserver son indépendance. Ses autres missions ne doivent pas créer de conflit d’intérêts.
Une conformité ne se maintient pas sans suivi : le registre doit être mis à jour à chaque nouveau traitement, nouvel outil ou changement de prestataire. Les contrats de sous-traitance, les droits d’accès et les durées de conservation sont à revoir périodiquement. Les équipes doivent aussi être sensibilisées, car les écarts viennent souvent des pratiques quotidiennes. Le conseil récurrent ou le DPO externe permet d’assurer ce rythme de revue.
Comment se déroule une mission de mise en conformité ?
- Cadrage. Vous définissez le périmètre : entités, sites, services, outils et objectifs. Le cabinet précise les personnes à rencontrer et les documents attendus.
- Diagnostic. Le consultant étudie les traitements, les contrats, les mesures de sécurité et les procédures. Il repère les manques et les pratiques déjà en place.
- Restitution. Il présente les risques et propose des priorités compréhensibles, avec les décisions qui relèvent de votre organisation.
- Mise en œuvre. Le cabinet rédige ou adapte les livrables convenus. Vos équipes corrigent les pratiques, paramètrent les outils et valident les documents.
- Suivi. Des points réguliers permettent de fermer les actions, d’intégrer les nouveaux projets et de tenir le registre à jour.
Pour une petite structure dont les traitements sont bien identifiés, un diagnostic peut prendre quelques jours de travail répartis sur plusieurs semaines. Un groupe ou un établissement utilisant de nombreux logiciels peut nécessiter plusieurs mois d’échanges et de déploiement. La durée dépend surtout du périmètre et de la disponibilité des interlocuteurs.
Quelle expertise rechercher selon votre activité ?
TPE, indépendants et associations : cherchez un accompagnement proportionné, centré sur les traitements réellement utilisés : fichiers clients ou adhérents, facturation, site web et prestataires. Un registre exploitable et quelques procédures appliquées valent mieux qu’un ensemble de modèles inutilisés.
PME, franchises et groupes : examinez la capacité du cabinet à répartir les rôles entre siège, établissements et prestataires. Les outils RH, CRM et logiciels métier doivent être pris en compte, tout comme la circulation des données entre entités.
Collectivités et organismes publics : le prestataire doit comprendre la diversité des missions, les contraintes d’organisation et les besoins de coordination avec le DPO et les services.
Santé et médico-social : privilégiez une expérience des données de santé, des accès aux dossiers et des échanges entre professionnels et prestataires. La confidentialité doit être examinée aussi bien dans les outils numériques que dans les pratiques quotidiennes.
Dans tous les secteurs, les RH et le marketing méritent une attention particulière : candidatures, dossiers de salariés, prospection et gestion des contacts ne poursuivent pas les mêmes finalités et ne justifient pas nécessairement les mêmes durées de conservation.
Comment comparer deux cabinets conseil RGPD ?
Demandez une proposition qui distingue les interventions du consultant de celles attendues de votre équipe. Utilisez ensuite cette grille pour comparer les offres sur une base commune :
- Expertise : qui réalise la mission et comment les compétences juridiques, organisationnelles et techniques se complètent-elles ?
- Expérience : le cabinet présente-t-il des références comparables à votre taille et à votre secteur ?
- Méthode : les entretiens, l’analyse des risques, la restitution et le suivi sont-ils décrits ?
- Livrables : recevez-vous un registre modifiable, un rapport et un plan d’action adapté plutôt que des modèles seuls ?
- Disponibilité : qui répond à vos questions, sous quel délai et que se passe-t-il en cas d’incident ?
- Outils : pouvez-vous accéder aux documents, les exporter et continuer à les utiliser après la mission ?
- Coût : le devis précise-t-il le temps prévu, les frais éventuels et les prestations exclues ?
Pour apprécier une référence, examinez le contexte de la mission, son périmètre, les livrables et les résultats décrits. Un cas anonymisé peut illustrer la méthode tout en préservant la confidentialité. Une expérience comparable ne garantit pas à elle seule que la même solution conviendra à votre organisation.
Le prix dépend notamment du nombre d’entités et de traitements, de l’état de la documentation, des risques et du niveau de suivi demandé. Une AIPD, une intervention de crise ou des ateliers supplémentaires peuvent faire l’objet d’un chiffrage distinct. Comparez donc le périmètre et les livrables, pas seulement le montant global.
Un audit ponctuel peut être proposé au forfait, tandis qu’un suivi régulier peut prendre la forme d’un abonnement ou d’une facturation au temps passé. Comparez ce que chaque formule comprend : entretiens, rédaction, réunions de suivi et disponibilité en cas d’incident. Regardez aussi les conditions de facturation des interventions hors périmètre.
Que faire en cas de violation de données ?
Une violation peut résulter d’une cyberattaque, mais aussi d’un envoi au mauvais destinataire ou de la perte d’un document. Limitez l’incident avec les équipes compétentes, conservez les éléments utiles et documentez les faits : données concernées, personnes touchées, conséquences possibles et mesures prises.
Le responsable de traitement doit notifier la violation à la CNIL dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance, sauf si elle n’est pas susceptible d’engendrer un risque pour les droits et libertés des personnes. Une information des personnes concernées est également requise lorsque le risque est élevé, sous réserve des exceptions prévues. Le cabinet ou le DPO peut aider à évaluer le risque et à préparer ces démarches ; il ne remplace pas l’intervention technique nécessaire pour contenir l’incident.
Comment préparer votre demande de devis ?
Présentez votre activité, votre effectif, le nombre d’entités concernées et vos principaux traitements. Indiquez si vous disposez déjà d’un registre, d’un DPO ou d’un audit, ainsi que les projets ou incidents qui motivent votre demande.
Précisez enfin le résultat attendu : diagnostic initial, remise à niveau documentaire, analyse d’un projet ou suivi durable. Le cabinet pourra alors proposer un périmètre, un calendrier, des livrables et une répartition des tâches adaptés à votre organisation.
- Cabinet conseil RGPD : prestations, choix et devis - 19 novembre 2026
- Cabinet conseil achats : missions, résultats et critères de choix - 18 novembre 2026
- E-learning en stratégie digitale à Paris : quelle formation choisir ? - 17 novembre 2026
Articles qui pourraient vous intéresser :
 Management par tableau de bord : 3 indicateurs clés par objectif pour piloter avec précision
 Bon de commande sur Excel : le guide pour créer votre modèle et automatiser vos achats
 FBA, TVA et frais Amazon, les vérifications à faire avant d’ouvrir une boutique
 Une fiche de procédure fiabilise chaque étape, des rôles aux exceptions